Conformità al GDPR per gli studi medici nell'UE: guida completa alla protezione dei dati dei pazienti
Nell'era digitale, proteggere i dati sensibili dei pazienti è una priorità assoluta per studi e strutture sanitarie dell'Unione europea. Il Regolamento generale sulla protezione dei dati (GDPR) stabilisce requisiti rigorosi su come le organizzazioni sanitarie raccolgono, trattano e conservano i dati personali. In questa guida completa esaminiamo gli aspetti principali della conformità al GDPR per gli studi medici, gli obblighi dei professionisti sanitari e come le cartelle cliniche elettroniche come CloudMedico possono aiutare a raggiungere e mantenere la conformità.
Che cos'è il GDPR e perché è importante per gli studi medici
Il Regolamento generale sulla protezione dei dati (GDPR, Regolamento UE 2016/679) è il quadro normativo europeo entrato in applicazione il 25 maggio 2018. Stabilisce regole rigorose per la protezione dei dati personali delle persone nell'UE e impone obblighi importanti alle organizzazioni che trattano tali dati.
Per studi e strutture sanitarie il GDPR è particolarmente rilevante, perché trattano categorie particolari di dati personali, cioè i dati relativi alla salute, considerati estremamente sensibili e soggetti a tutele aggiuntive. Sono dati relativi alla salute tutte le informazioni sulla salute fisica o mentale di una persona, comprese cartelle cliniche, diagnosi, trattamenti e anamnesi.
La mancata conformità al GDPR può comportare sanzioni pesanti, fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, se superiore. Oltre alle conseguenze economiche, una violazione dei dati può danneggiare seriamente la reputazione dello studio e la fiducia dei pazienti.
I principali obblighi degli studi medici secondo il GDPR
Base giuridica del trattamento dei dati sanitari
Secondo il GDPR, lo studio, in qualità di titolare del trattamento, deve disporre di una base giuridica per trattare i dati relativi alla salute. Per i professionisti sanitari le basi giuridiche più comuni sono:
- Esecuzione di un contratto: per l'erogazione delle prestazioni sanitarie ai pazienti
- Obbligo legale: per la tenuta della documentazione clinica prevista dalla legge
- Interessi vitali: quando il trattamento è necessario per salvaguardare la vita di una persona
- Interesse pubblico: per motivi di sanità pubblica
- Consenso: quando è specificamente richiesto e acquisito
Il consenso del paziente
Anche se il consenso non è sempre necessario per trattare i dati sanitari, in alcuni casi lo studio deve ottenere il consenso esplicito dei pazienti. Il consenso deve essere:
- Libero: dato senza pressioni o costrizioni
- Specifico: riferito a finalità di trattamento determinate
- Informato: preceduto da informazioni chiare su come verranno usati i dati
- Inequivocabile: espresso con un'azione positiva, non con caselle preselezionate
- Revocabile: il paziente deve poter revocare il consenso in qualsiasi momento
Trasparenza e informativa privacy
Lo studio deve essere trasparente su come raccoglie, tratta e conserva i dati dei pazienti. Questo significa fornire un'informativa privacy chiara e comprensibile che spieghi:
- Quali dati vengono raccolti e perché
- Come vengono usati i dati
- Con chi vengono condivisi i dati (se vengono condivisi)
- Per quanto tempo vengono conservati
- Quali diritti hanno i pazienti sui propri dati
- Come i pazienti possono esercitare questi diritti
Nomina del Responsabile della protezione dei dati (RPD o DPO)
Le organizzazioni sanitarie che trattano grandi quantità di dati relativi alla salute sono spesso tenute a nominare un Responsabile della protezione dei dati (RPD, in inglese DPO). L'RPD sorveglia l'osservanza del GDPR, fornisce consulenza sugli obblighi in materia di protezione dei dati e funge da punto di contatto con le autorità di controllo.
Valutazione d'impatto sulla protezione dei dati (DPIA)
Lo studio deve effettuare una valutazione d'impatto sulla protezione dei dati (DPIA) quando un trattamento può presentare un rischio elevato per i diritti e le libertà delle persone. Data la natura sensibile dei dati sanitari, la DPIA è spesso necessaria per gli studi medici, in particolare quando si introducono nuove tecnologie o nuovi sistemi.
I diritti dei pazienti secondo il GDPR
Il GDPR riconosce ai pazienti, in qualità di interessati, diversi diritti sui propri dati personali. Lo studio deve essere in grado di rispondere in modo efficace alle richieste dei pazienti che intendono esercitarli:
Diritto di accesso
Il paziente ha il diritto di chiedere una copia dei dati personali che lo studio conserva su di lui. Lo studio deve fornire queste informazioni in un formato accessibile entro un mese dalla richiesta.
Diritto di rettifica
Il paziente ha il diritto di chiedere la correzione dei dati personali inesatti o incompleti. In ambito sanitario è particolarmente importante, perché informazioni corrette sono essenziali per cure sicure ed efficaci.
Diritto alla cancellazione
Noto anche come «diritto all'oblio», consente al paziente di chiedere, a determinate condizioni, la cancellazione dei propri dati personali. Non si tratta però di un diritto assoluto: può essere limitato quando i dati sono necessari per motivi di legge, ad esempio per conservare la documentazione clinica per il periodo previsto dalla normativa.
Diritto alla portabilità dei dati
Il paziente ha il diritto di ricevere i propri dati personali in un formato strutturato, di uso comune e leggibile da dispositivo automatico, e di trasmetterli a un altro professionista sanitario. Questo facilita la continuità delle cure quando il paziente cambia medico o struttura.
Consigli pratici per gestire le richieste dei pazienti
- Definisca procedure chiare per gestire le richieste di esercizio dei diritti
- Formi il personale a riconoscere queste richieste e a inoltrarle
- Documenti tutte le richieste e le relative risposte
- Verifichi l'identità del richiedente prima di comunicare qualsiasi dato personale
- Risponda entro i termini previsti (di norma un mese)
Misure tecniche e organizzative per la conformità al GDPR
Il GDPR richiede agli studi di adottare misure tecniche e organizzative adeguate per proteggere i dati dei pazienti. Queste misure devono essere proporzionate ai rischi e tenere conto dello stato dell'arte, dei costi di attuazione e della natura, dell'ambito di applicazione, del contesto e delle finalità del trattamento.
Cifratura dei dati
La cifratura è una misura di sicurezza fondamentale per proteggere i dati sanitari sensibili. Lo studio dovrebbe cifrare i dati sia in transito (ad esempio quando vengono inviati via internet) sia a riposo (ad esempio su server o database).
Controllo degli accessi
Lo studio deve adottare controlli degli accessi rigorosi, in modo che solo il personale autorizzato possa accedere ai dati dei pazienti, e solo nella misura necessaria a svolgere le proprie mansioni. Questo comprende:
- Credenziali individuali per ogni membro del personale
- Regole rigorose per le password
- Autenticazione a più fattori
- Gestione dei permessi in base al ruolo
- Revisione periodica dei diritti di accesso
Registro degli accessi (audit log)
Tenere registri dettagliati degli accessi è essenziale per monitorare chi consulta e modifica i dati dei pazienti. I log dovrebbero registrare chi ha avuto accesso a quali dati, quando e per quale finalità. Questo aiuta a individuare gli accessi non autorizzati e permette anche di dimostrare la conformità al GDPR.
Backup
Backup regolari sono essenziali per garantire la disponibilità e la resilienza dei sistemi e dei servizi di trattamento. I backup dovrebbero essere cifrati e conservati in modo sicuro, e testati periodicamente per assicurarsi che possano essere ripristinati in caso di incidente.
Procedure in caso di violazione dei dati
Lo studio deve disporre di procedure chiare per individuare, notificare e analizzare le violazioni dei dati personali (data breach). Secondo il GDPR, le violazioni che possono comportare un rischio per i diritti e le libertà delle persone vanno notificate all'autorità di controllo competente (in Italia, il Garante per la protezione dei dati personali) entro 72 ore dal momento in cui se ne è venuti a conoscenza. In alcuni casi occorre informare anche gli interessati coinvolti.
Come le cartelle cliniche elettroniche aiutano a rispettare il GDPR
I moderni software di cartella clinica elettronica possono avere un ruolo decisivo nell'aiutare gli studi a raggiungere e mantenere la conformità al GDPR. Grazie a funzioni di sicurezza integrate e strumenti di gestione dei dati, semplificano molti aspetti della conformità.
Automatizzare i processi di conformità
La cartella clinica elettronica può automatizzare molti processi legati alla conformità al GDPR, come la raccolta e la registrazione del consenso dei pazienti, la gestione dei tempi di conservazione dei dati e la produzione di report di conformità. Questo riduce il carico amministrativo e il rischio di errore umano.
Archiviazione e gestione sicura dei dati
La cartella clinica elettronica offre un'archiviazione sicura dei dati sensibili dei pazienti, con misure di sicurezza integrate come cifratura, controllo degli accessi e registro degli accessi. Questo aiuta lo studio a rispettare l'obbligo del GDPR di adottare misure tecniche e organizzative adeguate per proteggere i dati.
Agevolare l'esercizio dei diritti dei pazienti
I moderni software di cartella clinica elettronica rendono più semplice rispondere alle richieste dei pazienti che esercitano i propri diritti secondo il GDPR. Ad esempio, permettono di esportare facilmente i dati del paziente in un formato portabile, di correggere i dati inesatti e di gestire i consensi.
CloudMedico: cartella clinica elettronica conforme al GDPR
CloudMedico è progettato con la conformità al GDPR come principio di base e offre una soluzione completa agli studi che vogliono garantire la protezione dei dati dei propri pazienti. Le funzionalità principali comprendono:
- Cifratura: i dati dei pazienti sono conservati cifrati con Google Cloud KMS e tutto il traffico usa HTTPS
- Server nell'UE: i dati dello studio e dei pazienti sono conservati sui nostri server a Francoforte, in Germania
- Controlli degli accessi granulari, per stabilire con precisione chi può accedere a quali dati
- Registro delle attività, che registra chi ha aperto, modificato o esportato le schede dei pazienti
- Moduli di consenso che i pazienti firmano online, con la copia firmata conservata nella loro scheda
- Esportazione dei dati: i dati dei pazienti si esportano in un file Excel
- Aggiornamenti di sicurezza regolari per far fronte a nuove minacce e vulnerabilità
Checklist per la conformità al GDPR dello studio
Usi questa checklist per valutare il livello di conformità al GDPR del Suo studio e individuare gli aspetti su cui intervenire:
- Ha individuato tutti i dati personali che tratta e documentato la base giuridica di ciascun trattamento?
- Dispone di un'informativa privacy chiara e trasparente, facilmente accessibile ai pazienti?
- Ha adottato misure di sicurezza tecniche e organizzative adeguate?
- Ha procedure per raccogliere e registrare il consenso dei pazienti, quando richiesto?
- È in grado di rispondere in modo efficace ai pazienti che esercitano i propri diritti (accesso, rettifica, cancellazione e così via)?
- Ha effettuato una valutazione d'impatto (DPIA) per i trattamenti ad alto rischio?
- Dispone di un piano di risposta alle violazioni dei dati?
- Ha nominato un Responsabile della protezione dei dati (RPD), se obbligatorio?
- Il personale è formato sui requisiti del GDPR e sulle buone pratiche di protezione dei dati?
- Ha stipulato accordi sul trattamento dei dati adeguati con tutti i fornitori esterni che agiscono come responsabili del trattamento?
Domande frequenti
Tutti gli studi medici devono nominare un Responsabile della protezione dei dati?
Non tutti gli studi sono tenuti a nominare un RPD. Secondo il GDPR, la nomina è obbligatoria se: (1) il trattamento è effettuato da un'autorità pubblica o da un organismo pubblico; (2) le attività principali consistono nel monitoraggio regolare e sistematico degli interessati su larga scala; oppure (3) le attività principali consistono nel trattamento su larga scala di categorie particolari di dati, compresi i dati relativi alla salute. Molte strutture sanitarie rientrano nel terzo caso, ma i piccoli studi con un numero limitato di pazienti potrebbero non aver bisogno di un RPD dedicato.
Per quanto tempo possiamo conservare i dati dei pazienti?
Il GDPR richiede che i dati personali siano conservati per un periodo non superiore a quello necessario per le finalità per cui sono stati raccolti. Per la documentazione clinica, però, la legge prevede spesso periodi minimi di conservazione. Questi obblighi di legge prevalgono, e la documentazione clinica può essere conservata per tutto il tempo richiesto dalla normativa sanitaria applicabile. È importante avere una politica di conservazione dei dati chiara, che concili i principi del GDPR con gli obblighi di legge sulla documentazione clinica.
Possiamo condividere i dati dei pazienti con altri professionisti sanitari?
Sì, può condividere i dati dei pazienti con altri professionisti sanitari quando è necessario per l'erogazione delle cure. Di norma questa condivisione rientra nelle basi giuridiche degli interessi vitali, dell'interesse pubblico nel settore della sanità pubblica o delle finalità di assistenza sanitaria o sociale. Si assicuri però che i pazienti ne siano informati nell'informativa privacy e che il trasferimento dei dati avvenga con misure di sicurezza adeguate.
Che cosa fare in caso di violazione dei dati?
In caso di violazione dei dati, attivi subito il piano di risposta previsto. Di norma occorre: (1) contenere la violazione per evitare ulteriori perdite di dati; (2) valutare la natura e la portata della violazione e i rischi per le persone coinvolte; (3) notificare la violazione all'autorità di controllo competente entro 72 ore, se può comportare un rischio per i diritti e le libertà delle persone; (4) comunicarla senza ingiustificato ritardo agli interessati, se può comportare un rischio elevato per i loro diritti e libertà; e (5) documentare la violazione e le misure adottate.
Conclusioni
Per gli studi medici nell'UE la conformità al GDPR non è solo un obbligo di legge, ma anche un'occasione per rafforzare la fiducia dei pazienti dimostrando il proprio impegno a proteggere i loro dati sanitari. Adottando misure tecniche e organizzative adeguate, rispettando i diritti dei pazienti e sfruttando cartelle cliniche elettroniche moderne come CloudMedico, gli studi possono raggiungere e mantenere la conformità al GDPR e migliorare nel complesso la protezione dei dati.
Ricordi che la conformità al GDPR è un processo continuo, non un intervento una tantum. Revisioni periodiche, aggiornamenti delle politiche e delle procedure e la formazione del personale sono essenziali per restare conformi man mano che lo studio cresce e che norme e buone pratiche sulla protezione dei dati evolvono.
Con un approccio proattivo alla conformità al GDPR, gli studi possono non solo evitare possibili sanzioni, ma anche costruire rapporti più solidi con i pazienti, basati su trasparenza, rispetto della privacy e gestione sicura delle informazioni sanitarie.
Scelto da professionisti sanitari in tutto il mondo
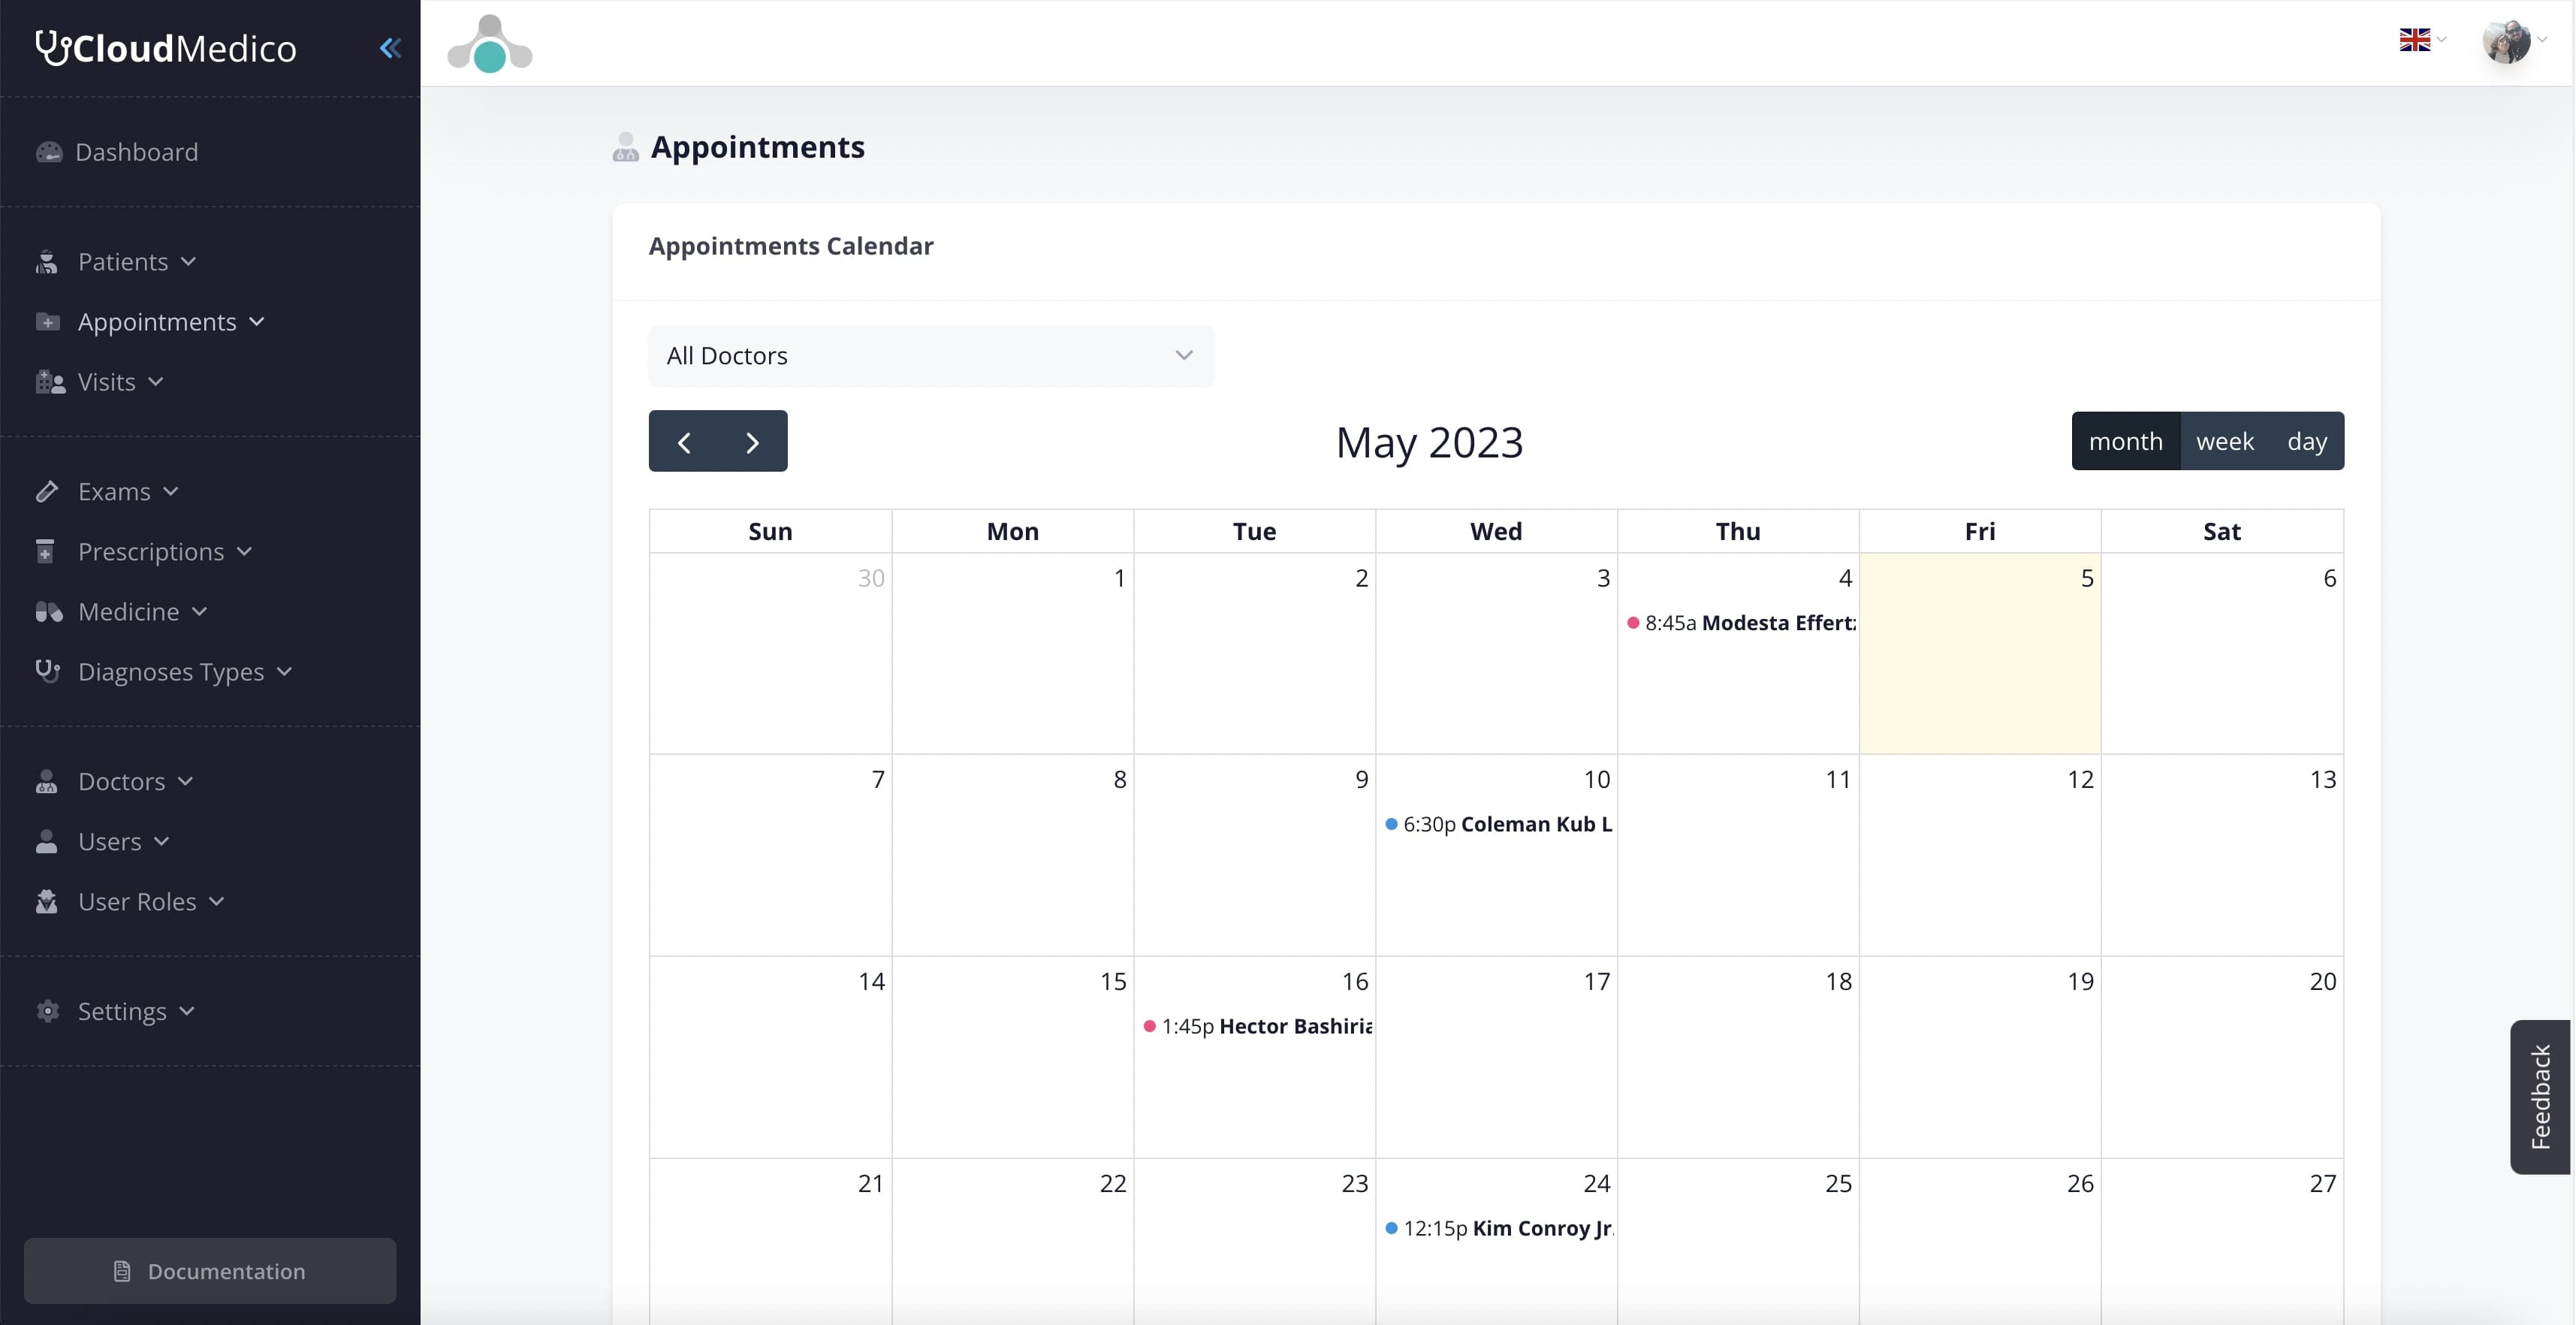
Gestione semplice degli appuntamenti
Ultimi articoli dal blog
Le nostre ultime novità e i nostri punti di vista sui temi del settore.
Colleghi in sicurezza ChatGPT e Claude alla Sua cartella clinica elettronica con CloudMedico