Cumplimiento del RGPD en clínicas de la UE: guía completa para proteger los datos de sus pacientes
En la era digital actual, proteger los datos sensibles de los pacientes es una prioridad para las clínicas y los centros sanitarios de la Unión Europea. El Reglamento General de Protección de Datos (RGPD) establece requisitos estrictos sobre cómo las organizaciones sanitarias recogen, tratan y conservan los datos personales. En esta guía completa analizamos los aspectos clave del cumplimiento del RGPD en las clínicas, las obligaciones de los profesionales sanitarios y cómo los sistemas de historia clínica electrónica (HCE) como CloudMedico pueden ayudar a lograr y mantener ese cumplimiento.
Qué es el RGPD y por qué es importante para las clínicas
El Reglamento General de Protección de Datos (RGPD) es un marco legislativo de la UE que empezó a aplicarse el 25 de mayo de 2018. Establece normas estrictas para proteger los datos personales de los ciudadanos de la UE e impone obligaciones importantes a las organizaciones que tratan esos datos.
Para las clínicas y los centros sanitarios, el RGPD es especialmente importante porque tratan categorías especiales de datos personales (en concreto, datos de salud), que se consideran extremadamente sensibles y requieren niveles adicionales de protección. Los datos de salud incluyen cualquier información sobre la salud física o mental de una persona, como las historias clínicas, los diagnósticos, los tratamientos y los antecedentes médicos.
El incumplimiento del RGPD puede dar lugar a sanciones importantes, incluidas multas de hasta 20 millones de euros o el 4 % del volumen de negocio anual global, si esta cifra es superior. Además de las consecuencias económicas, una brecha de datos personales puede dañar seriamente la reputación de una clínica y minar la confianza de los pacientes.
Principales obligaciones de las clínicas según el RGPD
Base jurídica para el tratamiento de datos médicos
Según el RGPD, las clínicas deben contar con una base jurídica para tratar datos de salud. Para los profesionales sanitarios, las bases jurídicas más habituales son:
- Necesidad contractual: para prestar servicios sanitarios a los pacientes
- Obligación legal: para conservar la documentación clínica que exige la ley
- Intereses vitales: cuando el tratamiento es necesario para proteger la vida de una persona
- Interés público: por razones de salud pública
- Consentimiento: cuando se exige y se solicita expresamente
Consentimiento del paciente
Aunque el consentimiento no siempre es necesario para tratar datos de salud, en determinados casos las clínicas deben obtener el consentimiento explícito de los pacientes. El consentimiento debe ser:
- Libre: sin presiones ni coacciones
- Específico: para fines de tratamiento concretos
- Informado: con información clara sobre cómo se usarán los datos
- Inequívoco: mediante una acción afirmativa, no con opciones marcadas de antemano
- Revocable: los pacientes deben poder retirar su consentimiento en cualquier momento
Transparencia y políticas de privacidad
Las clínicas deben ser transparentes sobre cómo recogen, tratan y conservan los datos de los pacientes. Esto incluye ofrecer políticas de privacidad claras y comprensibles que expliquen:
- Qué datos se recogen y por qué
- Cómo se usan los datos
- Con quién se comparten los datos (si se comparten)
- Durante cuánto tiempo se conservan los datos
- Los derechos de los pacientes sobre sus datos
- Cómo pueden los pacientes ejercer estos derechos
Designación de un delegado de protección de datos (DPD)
Las organizaciones sanitarias que tratan grandes cantidades de datos de salud suelen estar obligadas a designar un delegado de protección de datos (DPD). El DPD se encarga de supervisar el cumplimiento del RGPD, asesorar sobre las obligaciones en materia de protección de datos y actuar como punto de contacto con las autoridades de control.
Evaluación de impacto relativa a la protección de datos (EIPD)
Las clínicas deben realizar evaluaciones de impacto relativas a la protección de datos (EIPD) cuando sea probable que un tratamiento de datos entrañe un alto riesgo para los derechos y libertades de las personas. Dada la naturaleza sensible de los datos de salud, las EIPD suelen ser necesarias en las clínicas, sobre todo al implantar nuevas tecnologías o sistemas.
Derechos de los pacientes según el RGPD
El RGPD reconoce a los pacientes diversos derechos sobre sus datos personales. Las clínicas deben asegurarse de que pueden responder eficazmente a las solicitudes de los pacientes que quieran ejercer estos derechos:
Derecho de acceso
Los pacientes tienen derecho a solicitar una copia de los datos personales que la clínica conserva sobre ellos. Las clínicas deben facilitar esta información en un formato accesible en el plazo de un mes desde la solicitud.
Derecho de rectificación
Los pacientes tienen derecho a solicitar la corrección de datos personales inexactos o incompletos. Esto es especialmente importante en el ámbito sanitario, donde una información exacta es vital para un tratamiento seguro y eficaz.
Derecho de supresión
También conocido como «derecho al olvido», permite a los pacientes solicitar la supresión de sus datos personales en determinadas condiciones. Sin embargo, este derecho no es absoluto y puede limitarse cuando los datos son necesarios por motivos legales, como conservar la historia clínica durante el plazo que exige la ley.
Derecho a la portabilidad de los datos
Los pacientes tienen derecho a recibir sus datos personales en un formato estructurado, de uso común y de lectura mecánica, y a transmitirlos a otro profesional o centro sanitario. Esto facilita la continuidad asistencial cuando los pacientes cambian de proveedor.
Consejos prácticos para gestionar las solicitudes de los pacientes
- Establezca procedimientos claros para atender las solicitudes de ejercicio de derechos de los pacientes
- Forme al personal para que sepa reconocer y derivar estas solicitudes
- Documente todas las solicitudes y respuestas
- Verifique la identidad del solicitante antes de revelar cualquier dato personal
- Responda dentro de los plazos establecidos (normalmente, un mes)
Medidas técnicas y organizativas para cumplir el RGPD
El RGPD exige a las clínicas aplicar medidas técnicas y organizativas apropiadas para proteger los datos de los pacientes. Estas medidas deben ser proporcionales a los riesgos y tener en cuenta el estado de la técnica, los costes de aplicación y la naturaleza, el alcance, el contexto y los fines del tratamiento.
Cifrado de datos
El cifrado es una medida de seguridad clave para proteger los datos de salud sensibles. Las clínicas deberían cifrar los datos tanto en tránsito (por ejemplo, cuando se envían por internet) como en reposo (por ejemplo, en servidores o bases de datos).
Control de acceso
Las clínicas deben aplicar controles de acceso estrictos para garantizar que solo el personal autorizado accede a los datos de los pacientes, y solo en la medida necesaria para desempeñar sus funciones. Esto incluye:
- Identificadores de usuario únicos para cada miembro del personal
- Políticas de contraseñas robustas
- Autenticación multifactor
- Gestión de privilegios basada en roles
- Revisión periódica de los permisos de acceso
Registros de auditoría
Mantener registros de auditoría detallados es esencial para supervisar los accesos y los cambios en los datos de los pacientes. Los registros de auditoría deben indicar quién accedió a qué datos, cuándo y con qué finalidad. Esto no solo ayuda a detectar accesos no autorizados, sino que también demuestra el cumplimiento del RGPD.
Copias de seguridad
Las copias de seguridad periódicas son esenciales para garantizar la disponibilidad y la resiliencia de los sistemas y servicios de tratamiento. Las copias de seguridad deben estar cifradas y almacenarse de forma segura, y deben probarse con regularidad para garantizar que se pueden restaurar eficazmente en caso de incidente.
Procedimientos ante brechas de datos
Las clínicas deben contar con procedimientos claros para detectar, notificar e investigar las brechas de datos personales. Según el RGPD, las brechas que puedan suponer un riesgo para los derechos y libertades de las personas deben notificarse a la autoridad de control competente en un plazo de 72 horas desde que se tenga conocimiento de ellas. En algunos casos, también hay que informar a las personas afectadas.
Cómo ayudan los sistemas de historia clínica electrónica (HCE) a cumplir el RGPD
Los sistemas modernos de historia clínica electrónica (HCE) pueden desempeñar un papel fundamental para ayudar a las clínicas a lograr y mantener el cumplimiento del RGPD. Al ofrecer funciones de seguridad integradas y herramientas de gestión de datos, los sistemas de HCE pueden simplificar muchos aspectos del cumplimiento del RGPD.
Automatización de los procesos de cumplimiento
Los sistemas de HCE pueden automatizar muchos procesos relacionados con el cumplimiento del RGPD, como la obtención y el registro del consentimiento de los pacientes, la gestión de los plazos de conservación de los datos y la generación de informes de cumplimiento. Esto reduce la carga administrativa y minimiza el riesgo de error humano.
Almacenamiento y gestión seguros de los datos
Los sistemas de HCE ofrecen un almacenamiento seguro para los datos sensibles de los pacientes, con medidas de seguridad integradas como el cifrado, el control de acceso y los registros de auditoría. Esto ayuda a las clínicas a cumplir el requisito del RGPD de aplicar medidas técnicas y organizativas apropiadas para proteger los datos.
Facilitar el ejercicio de los derechos de los pacientes
Los sistemas de HCE modernos facilitan la respuesta a las solicitudes de los pacientes que quieren ejercer sus derechos según el RGPD. Por ejemplo, pueden permitir exportar fácilmente los datos de un paciente en un formato portable, corregir datos inexactos y gestionar los consentimientos.
CloudMedico: una solución de HCE conforme al RGPD
CloudMedico se ha diseñado con el cumplimiento del RGPD como eje central y ofrece una solución completa para las clínicas que quieren garantizar la protección de los datos de sus pacientes. Sus funciones principales incluyen:
- Cifrado: los datos de los pacientes se guardan cifrados con Google Cloud KMS y todo el tráfico usa HTTPS
- Servidores en la UE: los datos de la clínica y de los pacientes se guardan en nuestros servidores de Fráncfort (Alemania)
- Controles de acceso detallados que permiten gestionar con precisión quién puede acceder a qué datos
- Un registro de auditoría que deja constancia de quién abrió, modificó o exportó los historiales de los pacientes
- Formularios de consentimiento que los pacientes firman en línea, con la copia firmada guardada en su historial
- Exportación de datos: los datos de los pacientes se exportan a un archivo de Excel
- Actualizaciones de seguridad periódicas para hacer frente a nuevas amenazas y vulnerabilidades
Lista de comprobación del RGPD para clínicas
Utilice esta lista de comprobación para evaluar el grado de cumplimiento del RGPD de su clínica e identificar los aspectos que pueden requerir atención:
- ¿Ha identificado todos los datos personales que trata y ha documentado la base jurídica del tratamiento?
- ¿Dispone de políticas de privacidad claras y transparentes, fácilmente accesibles para los pacientes?
- ¿Ha aplicado medidas de seguridad técnicas y organizativas apropiadas?
- ¿Tiene procedimientos para obtener y registrar el consentimiento de los pacientes cuando es necesario?
- ¿Puede responder eficazmente cuando los pacientes ejercen sus derechos (acceso, rectificación, supresión, etc.)?
- ¿Ha realizado evaluaciones de impacto relativas a la protección de datos para las actividades de tratamiento de alto riesgo?
- ¿Tiene un plan de respuesta ante brechas de datos personales?
- ¿Ha designado un delegado de protección de datos, si es obligatorio?
- ¿Ha recibido su personal formación sobre los requisitos del RGPD y las buenas prácticas de protección de datos?
- ¿Tiene contratos de encargo del tratamiento adecuados con todos los proveedores de servicios externos?
Preguntas frecuentes
¿Todas las clínicas deben designar un delegado de protección de datos?
No todas las clínicas están obligadas a designar un DPD. Según el RGPD, debe designar un DPD si: (1) es una autoridad u organismo público; (2) sus actividades principales requieren una observación habitual y sistemática de personas a gran escala; o (3) sus actividades principales consisten en el tratamiento a gran escala de categorías especiales de datos, incluidos los datos de salud. Muchos profesionales sanitarios entran en la tercera categoría, pero las consultas pequeñas con un número limitado de pacientes pueden no necesitar un DPD propio.
¿Durante cuánto tiempo podemos conservar los datos de los pacientes?
El RGPD exige que los datos personales no se conserven más tiempo del necesario para los fines para los que se recogieron. Sin embargo, en el caso de la documentación clínica, suele haber requisitos legales que fijan plazos mínimos de conservación. Estas obligaciones legales prevalecen, y puede conservar la documentación clínica durante el tiempo que exija la normativa sanitaria aplicable. Es importante contar con una política de conservación de datos clara que equilibre los principios del RGPD con los requisitos legales sobre la documentación clínica.
¿Podemos compartir datos de pacientes con otros profesionales sanitarios?
Sí, puede compartir datos de pacientes con otros profesionales sanitarios cuando sea necesario para prestar asistencia sanitaria. Normalmente, esto queda amparado por las bases jurídicas de intereses vitales, interés público en el ámbito de la salud pública o prestación de asistencia sanitaria o social. No obstante, debe asegurarse de que su política de privacidad informa a los pacientes de este intercambio y de que se aplican medidas de seguridad adecuadas para la transferencia de los datos.
¿Qué debemos hacer en caso de una brecha de datos personales?
En caso de una brecha de datos personales, debe activar de inmediato su plan de respuesta ante brechas. Normalmente, esto implica: (1) contener la brecha para evitar más pérdidas de datos; (2) evaluar la naturaleza y el alcance de la brecha y los riesgos para las personas afectadas; (3) notificarla a la autoridad de control competente en un plazo de 72 horas si es probable que suponga un riesgo para los derechos y libertades de las personas; (4) comunicarla a las personas afectadas sin dilación indebida si es probable que suponga un alto riesgo para sus derechos y libertades; y (5) documentar la brecha y las medidas adoptadas.
Conclusión
Cumplir el RGPD no es solo una obligación legal para las clínicas de la UE: es una oportunidad para reforzar la confianza de los pacientes demostrando el compromiso de la clínica con la protección de sus datos de salud sensibles. Aplicando medidas técnicas y organizativas apropiadas, respetando los derechos de los pacientes y aprovechando sistemas de HCE modernos como CloudMedico, las clínicas pueden lograr y mantener el cumplimiento del RGPD y, al mismo tiempo, mejorar su nivel general de protección de datos.
Recuerde que el cumplimiento del RGPD es un proceso continuo, no un esfuerzo puntual. Las revisiones periódicas, la actualización de las políticas y los procedimientos y la formación del personal son esenciales para mantener el cumplimiento a medida que su clínica evoluciona y que cambian la normativa y las buenas prácticas de protección de datos.
Con un enfoque proactivo del cumplimiento del RGPD, las clínicas no solo pueden evitar posibles sanciones, sino también construir relaciones más sólidas con los pacientes, basadas en la transparencia, el respeto a la privacidad y el tratamiento seguro de la información de salud sensible.
Confiado por profesionales de salud en todo el mundo
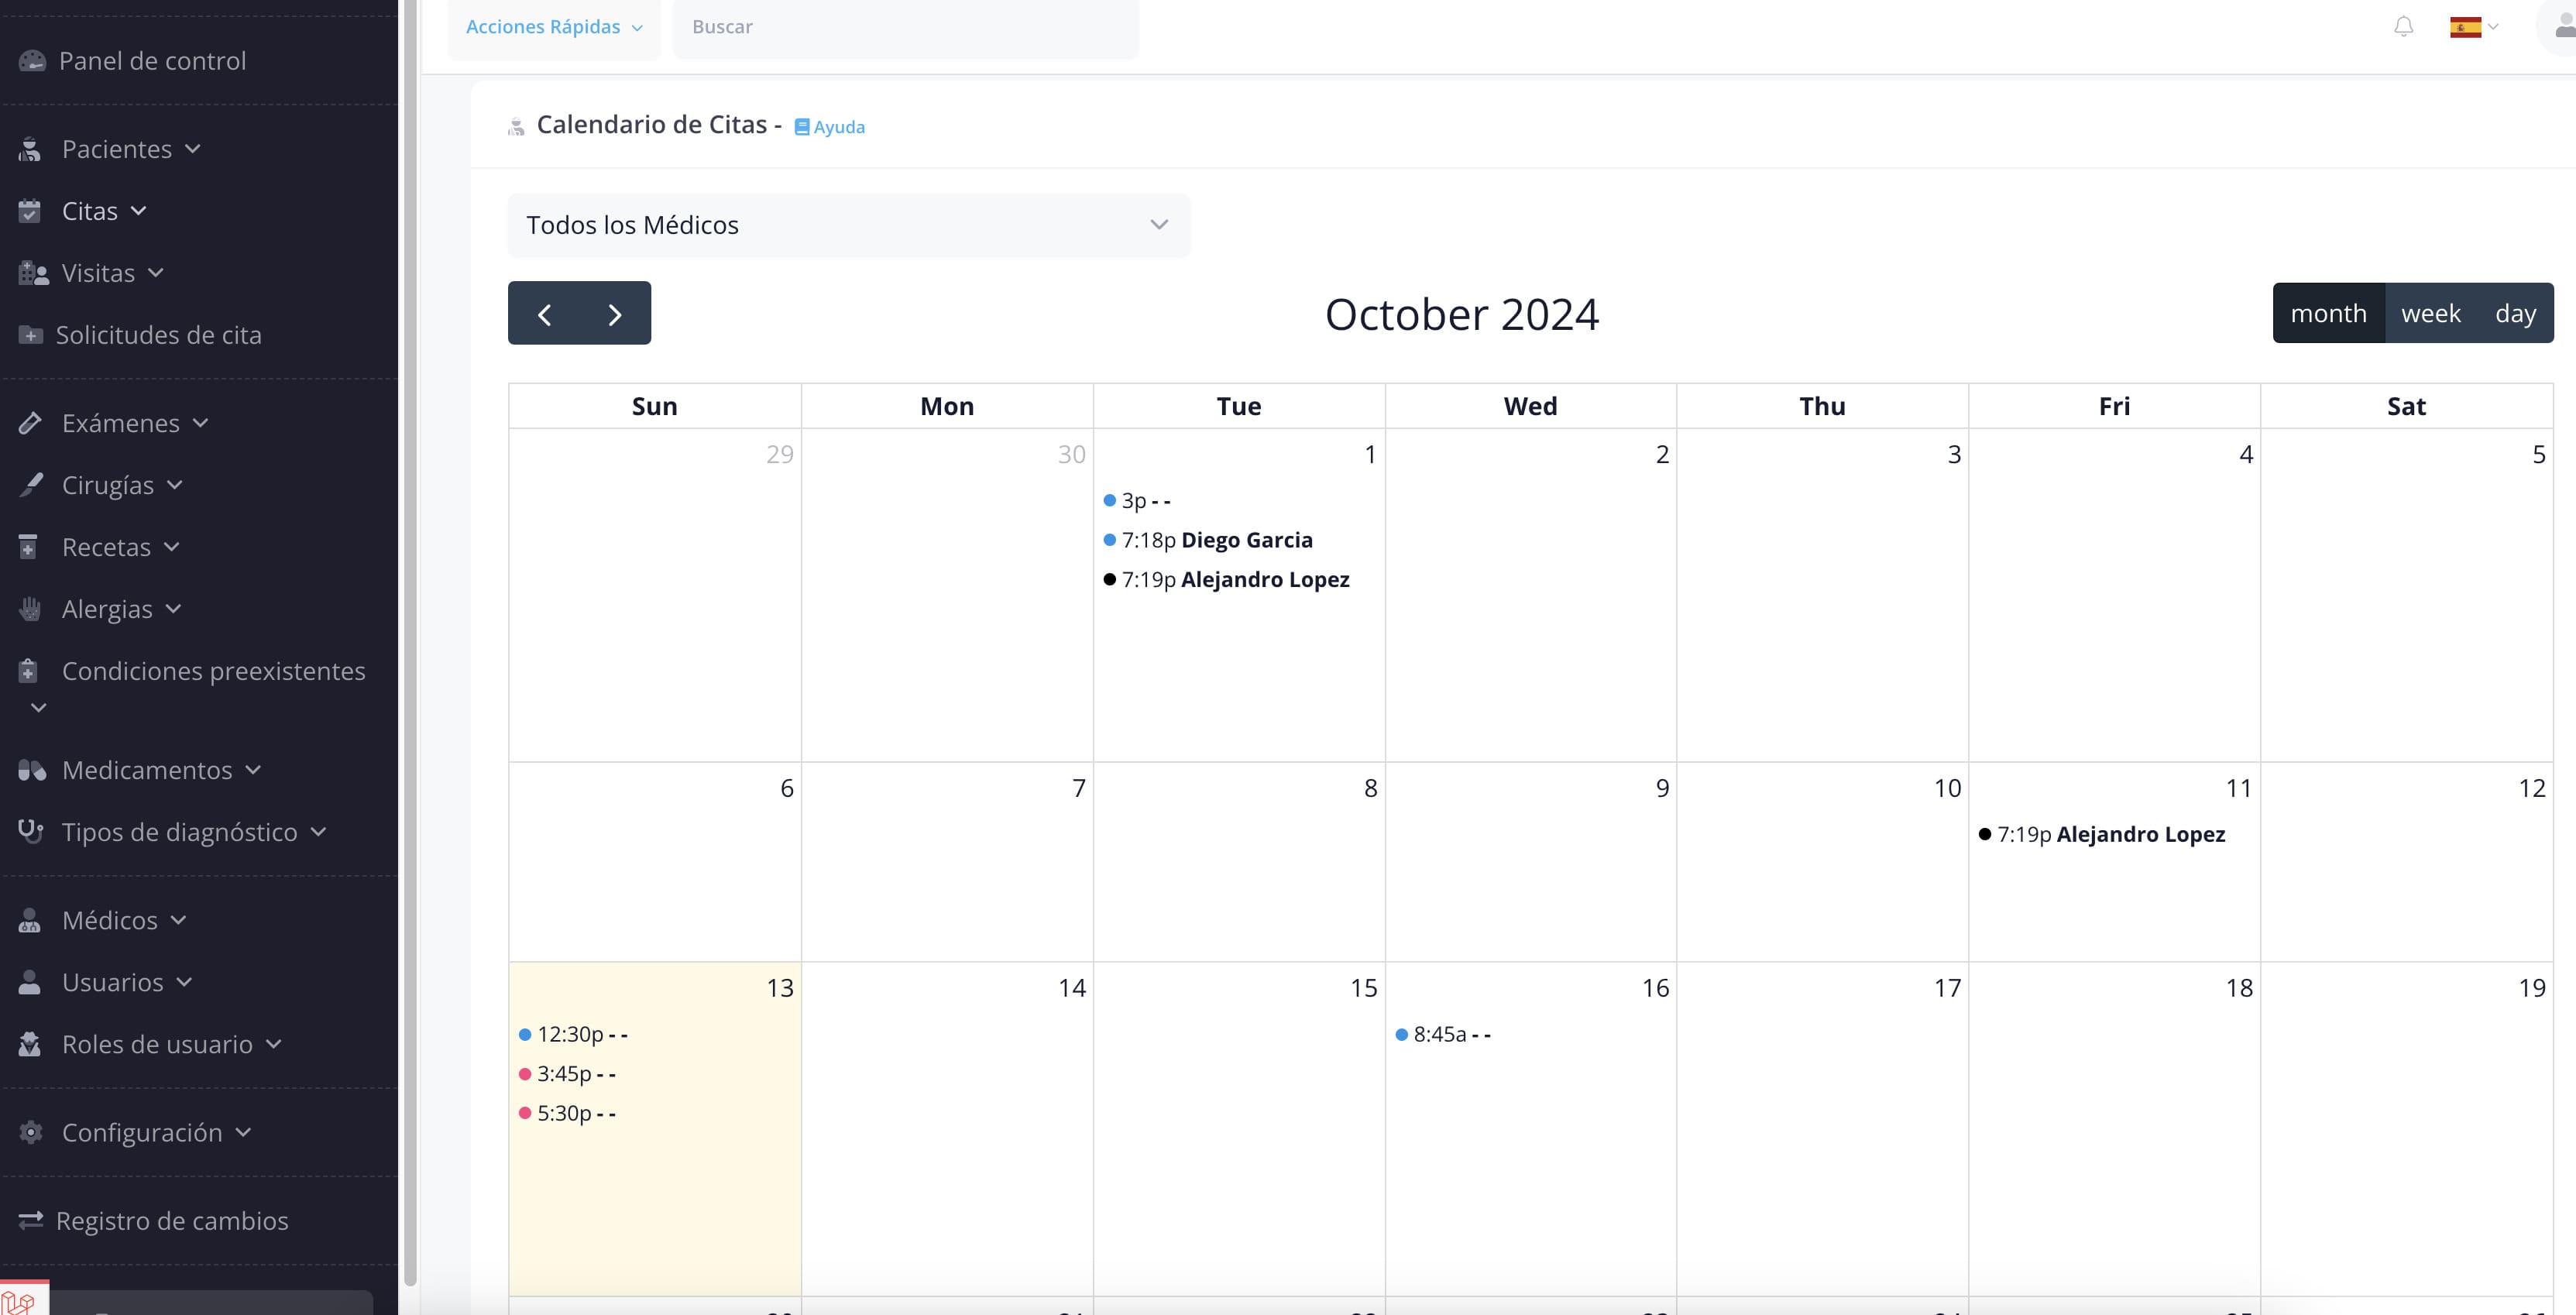
Gestión de Citas Fácil
Últimas entradas del Blog
Lee todas nuestras últimas noticias y opiniones sobre algunos temas de la industria.
Conecte ChatGPT y Claude de forma segura a su EHR con CloudMedico